TL;DR : Homelable scanne votre réseau, reconnaît les services et vous prépare une fiche par appareil. Il ne devine pas la topologie et ne verra pas les adresses MAC depuis un conteneur macOS. C’est un très bon inventaire, pas une carte automatique.
Tout le monde finit par avoir un tiroir de machines : un NAS, une box, deux répéteurs, une imprimante réseau, un petit serveur. Personne ne sait plus ce qui tourne dessus. Homelable, sous licence MIT et sans télémétrie, propose de reprendre ça en main : il scanne, il range, et depuis sa version 3.4 il écrit le début de la documentation à votre place. Si vous en êtes plus tôt, à la question de savoir quoi héberger, notre guide pour commencer dit par quoi prendre le sujet.
L’installation, et pourquoi nous n’avons pas suivi la sienne
Le dépôt propose un curl | bash. Nous avons téléchargé le script d’abord, et il fait 1 712 octets : il récupère un docker-compose.yml et un .env.example, rien d’autre. Nous avons donc fait la même chose à la main, ce qui prend dix secondes de plus et permet de lire ce qu’on exécute.
Trois images sont tirées, 674 Mo au total, et le service répond vite : entre la première ligne du journal du backend et son « Application startup complete », 1,16 seconde. Nous prenons ce chiffre dans le journal, pas sur une route de santé, parce qu’une route de santé répond souvent avant que le service soit réellement prêt.
⚠️ Les identifiants par défaut sont admin / admin, et le fichier d’exemple fournit une clé de serveur MCP, mcp_sk_changeme, qui fonctionne telle quelle si on ne la change pas. Les auteurs le disent, mais ça se répète : ce logiciel voit tout votre réseau.
Le scan : 254 adresses, 69 secondes, huit machines
Nous avons pointé le scanner sur un vrai réseau domestique en /24. Résultat : huit appareils en 69 secondes, avec leurs services reconnus, un NAS identifié comme tel, un routeur repéré à son port Winbox MikroTik, une machine avec SSH et partage de fichiers.
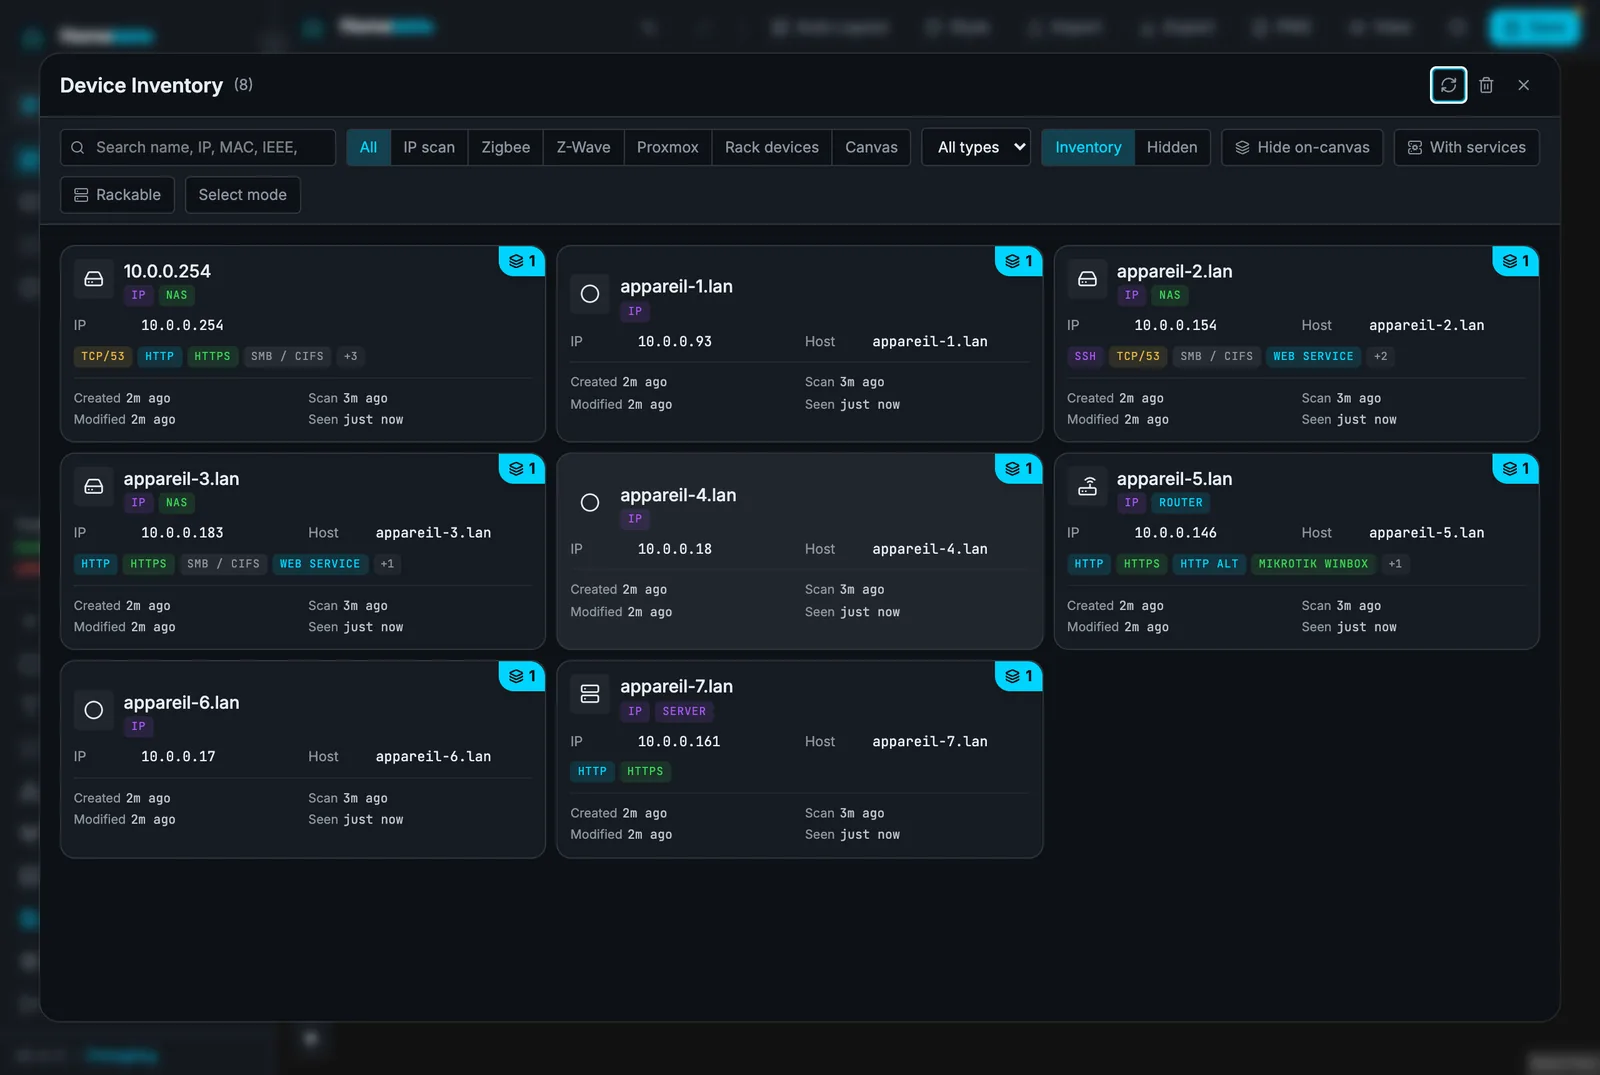
Aucune des huit fiches ne porte d’adresse MAC. Ce n’est pas un bug, et ce n’est pas caché : le fichier docker-compose.yml du projet l’explique en commentaire. Le protocole ARP travaille au niveau du lien, et depuis un réseau Docker en mode pont, toutes les machines sont à un saut derrière la passerelle. La parade proposée est network_mode: host, qui n’existe que sous Linux. Sur un Mac, la colonne restera vide, et un appareil qui change d’adresse IP sera vu comme un nouvel appareil.
Ce qu’il ne fait pas : la carte
Le bouton « Auto Layout » range les huit machines. Il ne trace aucun lien entre elles.
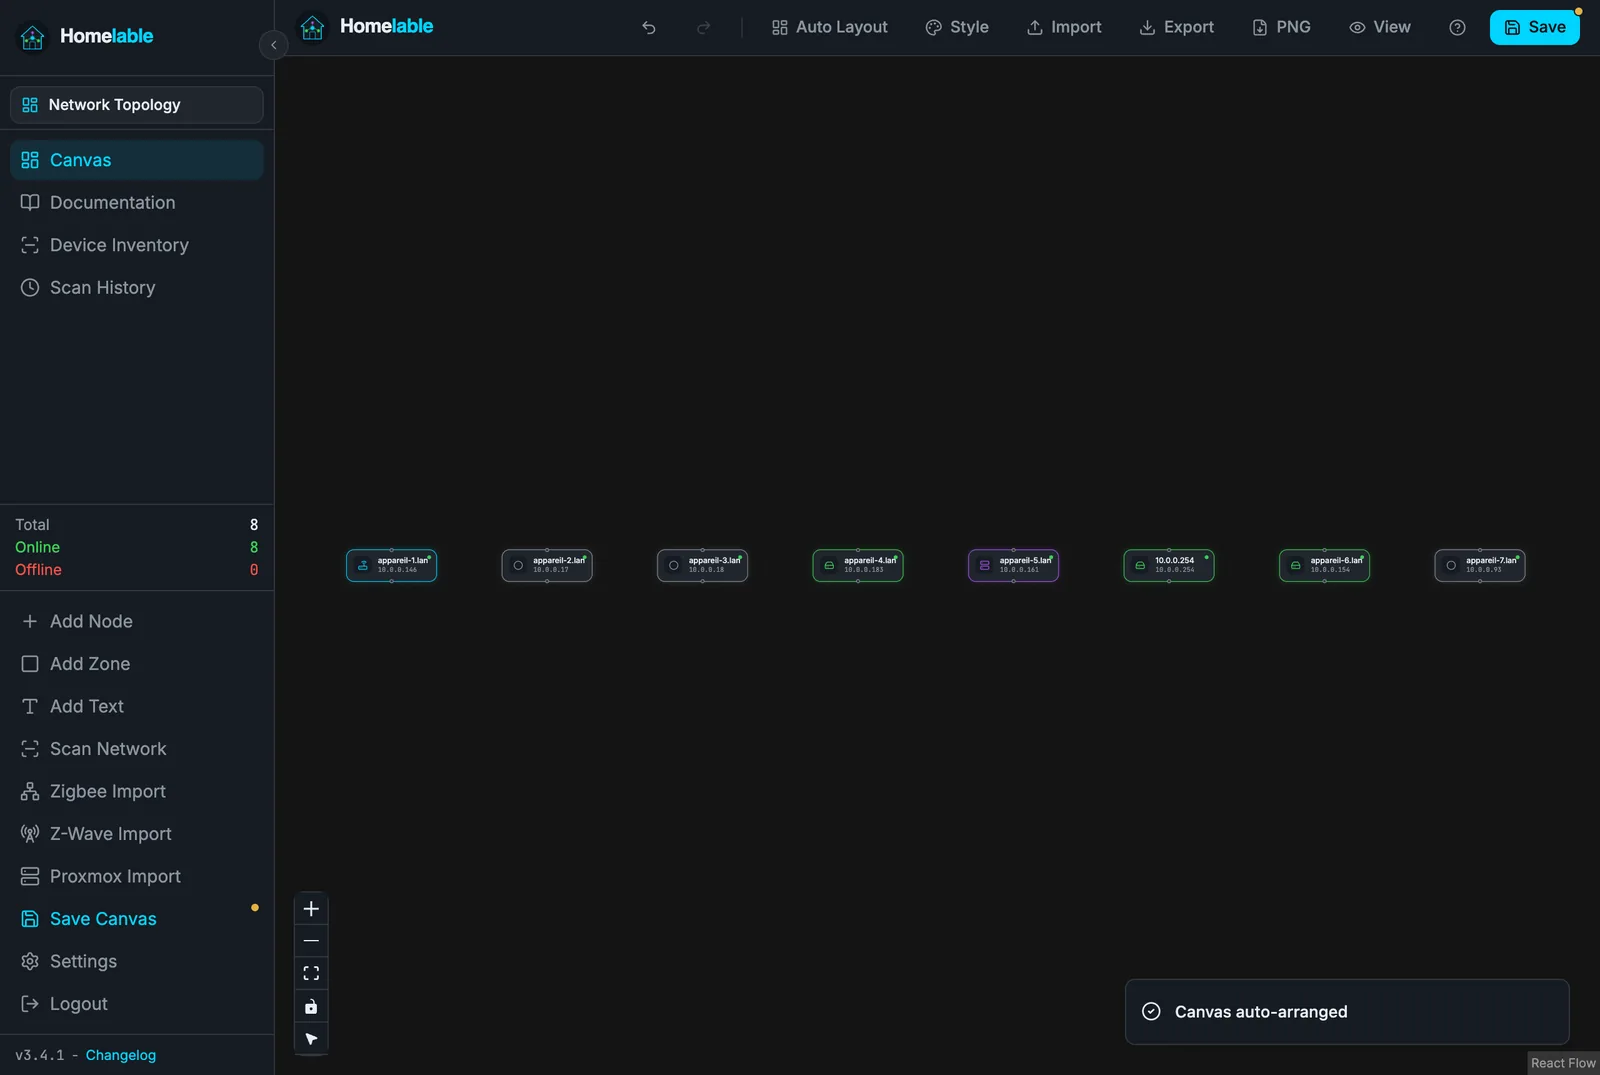
C’est cohérent, un scan IP ne connaît pas la topologie, mais il faut le savoir avant de commencer : Homelable vous donne les pièces, le schéma reste un travail manuel. La contrepartie est qu’il est complet, avec zones, plans d’étage, et vues de baie où l’on branche les ports un par un.
La nouveauté qui vaut le détour : la documentation
La version 3.4 ajoute un espace de documentation en Markdown, lié aux appareils. Une commande, et les huit fiches existent, avec leurs faits scannés déjà en place et un historique des révisions.
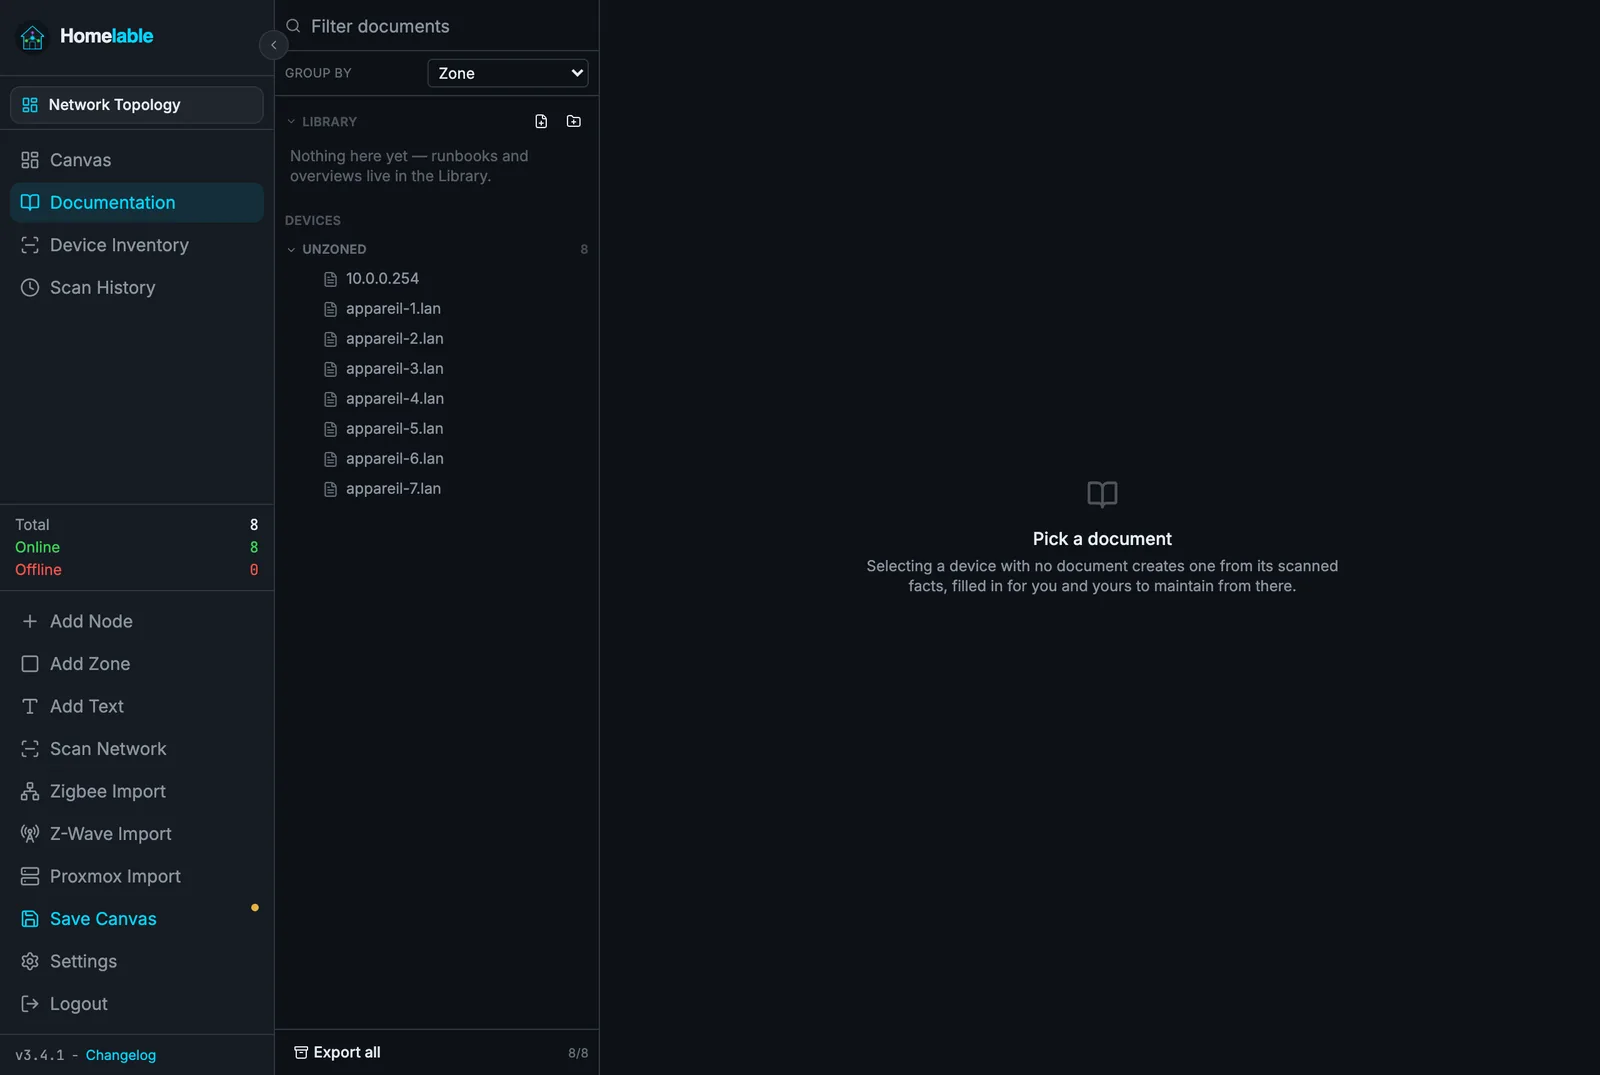
L’outil est honnête sur ce qu’il vient de faire : la couverture affiche huit documents sur huit, mais tous en « en-tête seul ». Il a rempli ce qu’il savait, le reste vous attend. C’est exactement le bon partage.
Et un serveur MCP, avec 49 outils
Le troisième conteneur expose un serveur MCP protégé par clé. Nous avons compté 49 outils : créer un nœud, tracer un lien, déclencher un scan, lister l’inventaire, gérer les baies. Autrement dit, un assistant peut tenir la carte que le scan ne devine pas, à partir de ce que vous lui décrivez.
Notre avis : à installer si vous avez plus de cinq machines et aucune idée de ce qu’elles font. Le scan et l’inventaire justifient l’heure qu’on y passe. La carte, elle, se dessine à la main, et sur un Mac, faites-vous une raison pour les adresses MAC.