TL;DR : coop up et votre agent travaille dans une VM jetable, en onze secondes. Le disque et le système sont hors d’atteinte, le réseau local ne l’est pas. À installer si vous laissez un agent exécuter des commandes.
La question se pose dès qu’on laisse un agent de code travailler seul : il installe des dépendances, lance des scripts, exécute ce que le projet lui met sous la main. La réponse habituelle est une liste d’autorisations, cochée à la volée par quelqu’un qui veut juste que ça avance. Coop, publié par Trail of Bits en Rust sous licence Apache-2.0, prend l’autre chemin : donner à l’agent une machine entière, et faire en sorte que ce ne soit pas la vôtre.
Ce que ça coûte à installer
Le script officiel télécharge un binaire signé, vérifie son empreinte, puis son attestation Sigstore. Chez nous : 7,4 secondes, 5,3 Mo de binaire, version 0.5.4. Un détail à connaître : l’attestation a été validée par l’API GitHub, le fichier attestations.jsonl que le script préfère n’étant pas publié pour cette version. Le chemin sans identifiant que les auteurs ont soigneusement prévu ne sert donc pas encore.
Sur Mac, la suite réclame Lima, qui n’est pas installé par Coop : brew install lima, 11 secondes, 81 Mo. Puis coop setup construit l’image modèle en 1 minute 14, pour 2,8 Go dans ~/.coop. Sur Linux, c’est Firecracker à la place de Lima.
Le test qui nous intéressait
Nous avons fabriqué un dépôt piégé selon le principe de la faille GitSpawn, publiée cette semaine : un .git/config dont la clé core.fsmonitor désigne un script. Notre script est inoffensif, il écrit la date et le nom de la machine dans un fichier. Sur la machine, un simple git status suffit.
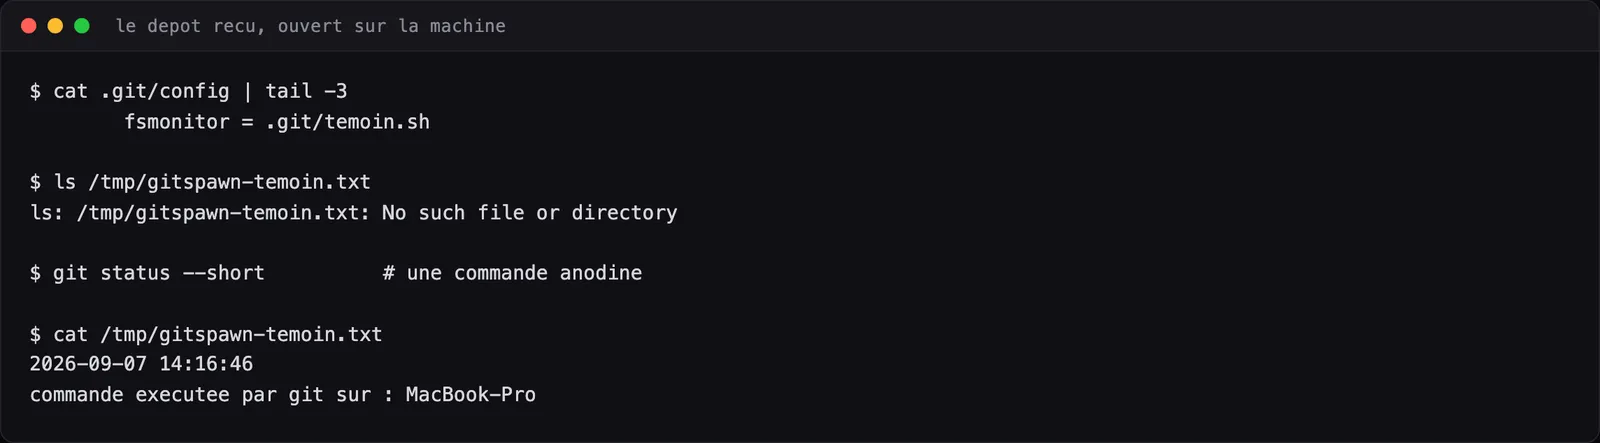
Le témoin est écrit, sur MacBook-Pro, sans la moindre question. C’est tout le sujet : la commande n’est dans aucun fichier de code, elle est dans la configuration du dépôt.
Le même dossier, ouvert dans Coop :
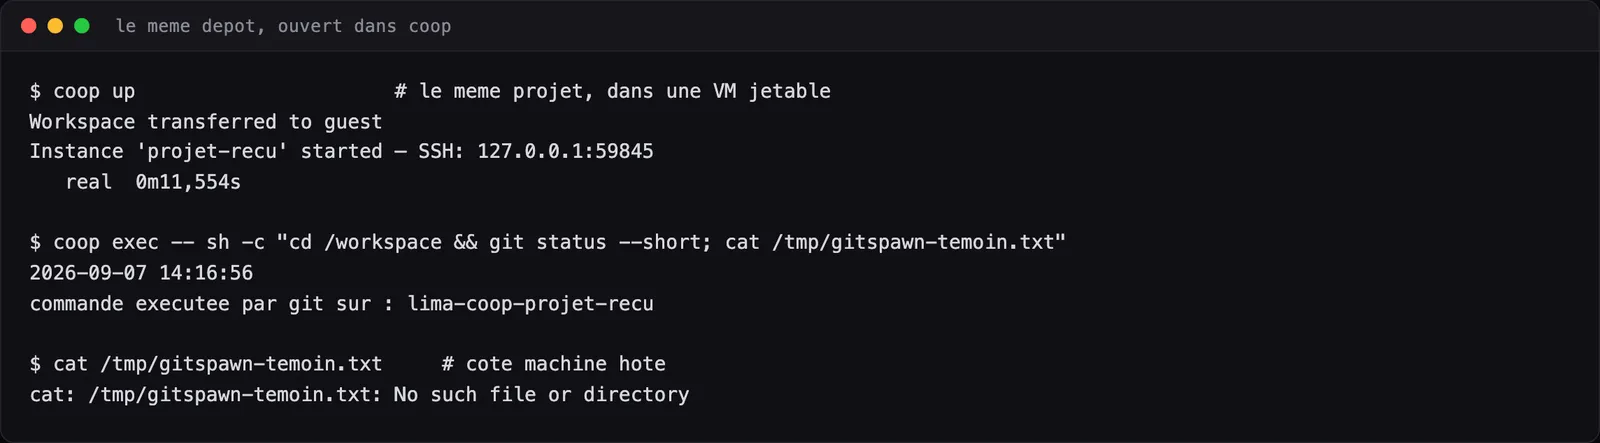
coop up a créé et démarré la machine virtuelle, y a copié le projet et amorcé les deux agents en 11,5 secondes. Le git status a bien exécuté le script, mais dans la VM : le témoin porte le nom lima-coop-projet-recu, et côté machine, le fichier n’existe pas. C’est exactement le comportement qu’on attendait, et il est mesurable en deux commandes.
Ce que la VM contient, et ce qu’elle coûte
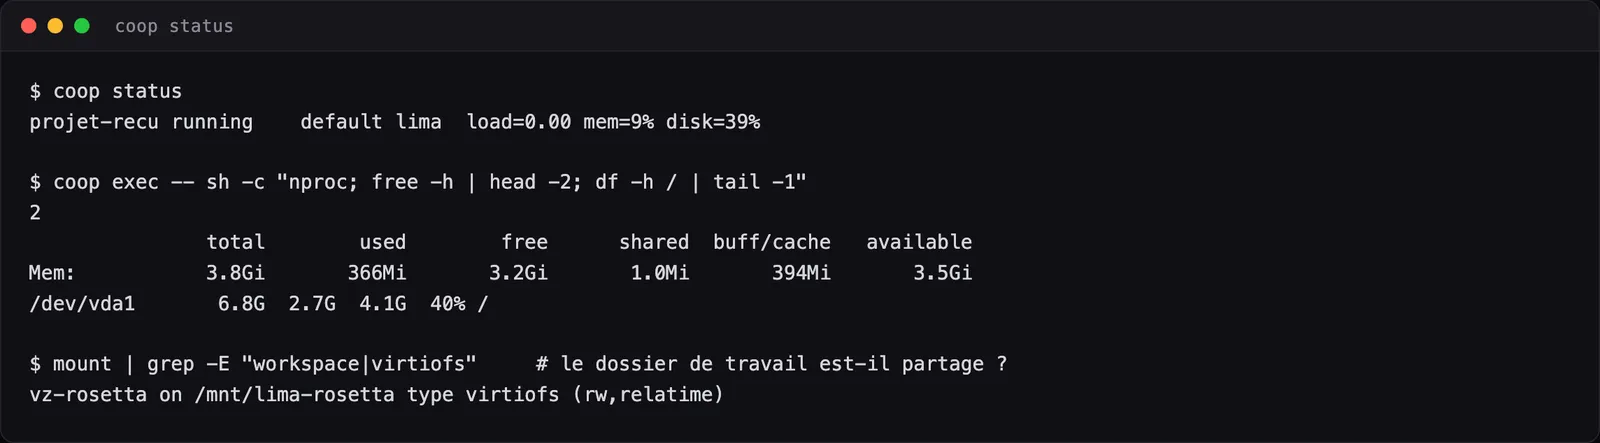
Deux processeurs virtuels, 3,8 Go de mémoire, 6,8 Go de disque dont 2,7 occupés. Point important : le dossier de travail n’est pas monté depuis la machine, il est copié par un tube tar. L’agent ne peut donc pas abîmer vos fichiers en direct, mais il faut penser à coop pull pour récupérer son travail. C’est un choix de sécurité qui se paie en gestes.
Ce qui passe encore
Aucun outil ne dispense de savoir ce qu’il ne fait pas.
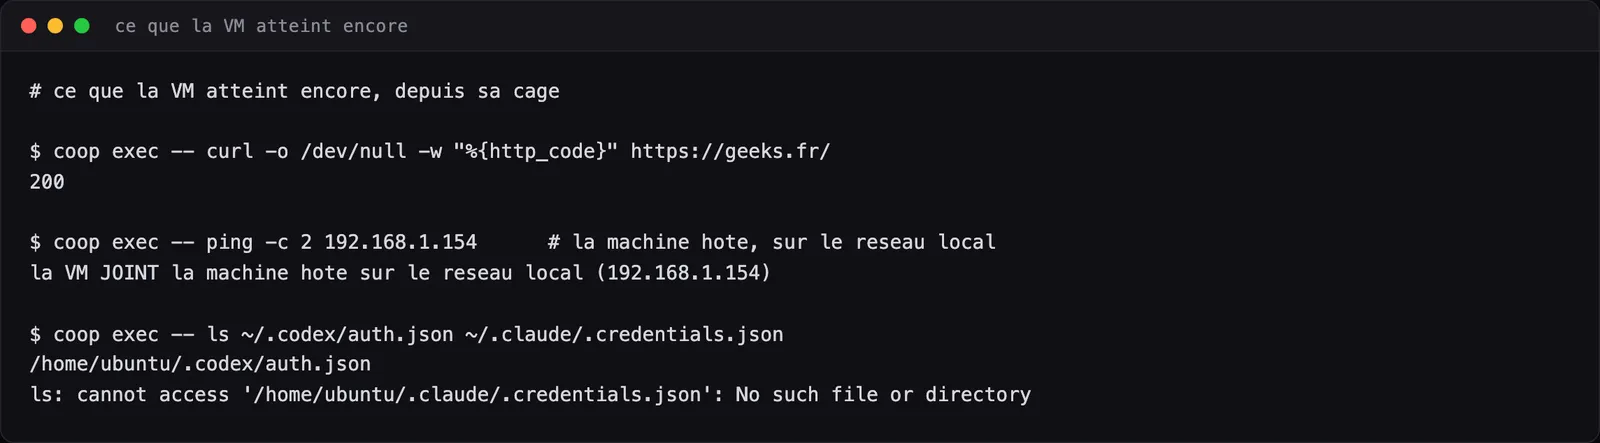
Depuis sa cage, la VM sort librement sur internet et joint la machine hôte sur le réseau local. Un agent enfermé dans Coop parle donc toujours à votre NAS, à votre imprimante et à votre box. L’isolation est celle du disque et du système, pas celle du réseau, et ce n’est pas un défaut caché : c’est le prix d’un agent qui doit pouvoir installer des paquets.
Autre constat, à connaître avant de lancer : Coop recopie vos réglages dans la VM. Notre fichier d’identifiants Claude n’y était pas, celui de Codex y était.
Notre avis
L’outil fait ce qu’il promet, il le fait vite, et il vient de gens dont c’est le métier. Sa version publiée date de la mi-juillet alors que le dépôt avance toujours : installez la dernière release, pas la branche principale, et regardez passer les suivantes. Si vous laissez un agent exécuter des commandes sur votre machine, onze secondes de démarrage sont le meilleur rapport tranquillité sur effort que nous ayons mesuré ces dernières semaines.